jueves, 28 de abril de 2016

HERRAMIENTAS DE AUDITARÍAS DE SISTEMAS


HERRAMIENTAS DE AUDITORÍA DE SISTEMAS


Las Herramientas de auditoria, son procesos de recolección, agrupación y evaluación que lleva un experto verificando que el sistema efectivamente cumpla con:
Salvaguardar el activo más grande de una empresa que es la información o registros.
Si los datos son íntegros o verídicos, de la misma manera la utilización eficiente de todos los recursos de información y claro la seguridad informática.
Se menciona que el objetivo del auditor en dichas herramientas será evaluar el control y funcionamiento informático.


Al hacer cuestionarios estos deben ser específicos para cada situación, y muy cuidados en su fondo y su forma. Cabe aclarar, que esta primera fase puede omitirse cuando los auditores hayan adquirido por otro medios la información que aquellos pre impresos hubieran proporcionado.

Las entrevistas es una de las actividades personales más importante del auditor; recoge más información, y mejor matizada, que la proporcionada por medios propios puramente técnicos o por las respuestas escritas a cuestionarios.  Interrogatorio; es lo que hace un auditor, interroga y se interroga a sí mismo.


En las trazas y huellas con frecuencia, el auditor debe verificar que los programas, tanto de los Sistemas como de usuario, realizan exactamente las funciones previstas, y no otras. Para ello se apoya en productos Software muy potentes y modulares que, entre otras funciones, rastrean los caminos que siguen los datos a través del programa.

Se conoce como peritaje informático a los estudios e investigaciones orientados a la obtención de una prueba informática de aplicación en un asunto judicial para que sirva a un juez para decidir sobre la culpabilidad o inocencia de una de las partes. La pericia, por ser un medio probatorio, tiene sus normas, previstas en los códigos procesales, respecto a la designación, tiempos y forma de presentación.


Matriz DOFA es un método de análisis y diagnóstico usado para la evaluación de un centro de cómputo, que permite la evaluación del desempeño de los sistemas software, aquí se evalúan los factores internos y externos, para que el auditor puede evaluar  el cumplimiento de la misión y objetivo general del área de informática de la organización.

Herramientas informáticas más comunes
  • Backup y copias de discos duros y medios removibles.
  • Software de búsqueda de archivos.
  • Google Desktop.
  • Software de Recuperación de archivos borrados (recuba).
  • Análisis de la memoria Ram.
  • Análisis de la red.
  • Actividad del equipo.
  • Borrado definitivo
  • Búsqueda de mails, historial de internet, chats.
  • Otros: Encase Forensic, CondorLinux, impresiones.
Entre las Características de las Herramientas que le son útiles al auditor Podemos Mencionar las siguientes:
  • Incrementar la productividad y efectividad del auditor.
  • Estandarizar el proceso de los papeles de trabajo
  • Estandarizar el conocimiento de los auditores
  • Elevar el perfil del departamento de auditoria
  • Optimizar la emisión del informe de auditoría
Las técnicas que  ayudan al auditor en el trabajo de campo
Traceo
Esta técnica indica por donde trascurrió el programa cada vez que se ejecuta una instrucción, asimismo, imprime o muestra en la pantalla el valor de las variables, en una porción o en todo el programa.
Mapeo
Muestra las características de los programas siendo estas como el tamaño en bytes, localización en memoria, fecha de última modificación, entre otras.
Comparación de código   
Involucra los códigos fuentes (Es un conjunto de líneas de texto que son las instrucciones que debe seguir la computadora para ejecutar dicho programa.) y códigos objetos.

Entre sus funcionalidades destacan:
  • Capacidad de muestreo
  • Filtros de información
  • Recurrencia de pruebas
  • Beneficios
  • Eficiencia en el trabajo
  • Aumenta la eficiencia en la conducción de la evaluación de riesgos y planificación anual. El incremento está entre 20% y 45%.
  • Base de conocimiento
  • Acceso inmediato a toda la documentación de auditorías pasadas, en ejecución o planeadas.
  • Flexibilidad.

jueves, 14 de abril de 2016

METODOLOGÍA DE AUDITORIA

METODOLOGÍA DE AUDITORIA

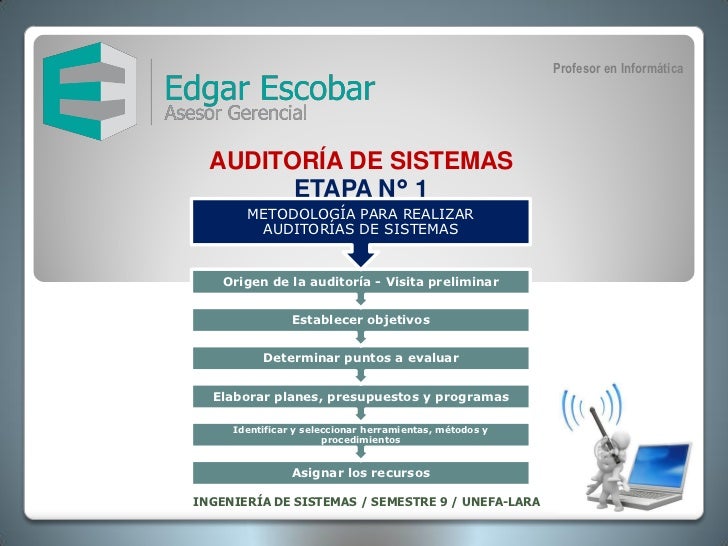
Existen algunas metodologías de Auditoría de Sistemas de Información y todas dependen de lo que se pretenda revisar o analizar:
Estudio preliminar
Revisión y evaluación de controles y seguridades
Examen detallado de áreas critícas
Comunicación de resultados
Estudio preliminar
Incluye definir el grupo de trabajo, el programa de auditoría, efectuar visitas a la unidad informática para conocer detalles de la misma, elaborar un cuestionario para la obtención de información para evaluar preliminarmente el control interno, solicitud de plan de actividades, manuales de políticas, reglamentos, entrevistas con los principales funcionarios.


Revisión y evaluación de controles y seguridades

Consiste de la revisión de los diagramas de flujos de proceso, realización de pruebas de cumplimiento de las seguridades, revisión de aplicaciones de las áreas criticas, revisión de procesos históricos, revisión de documentación y archivos, entre otras actividades.
Examen detallado de áreas críticas
Con las fases anteriores el auditor descubre las áreas criticas y sobre ellas hace un estudio y análisis profundo en los que definirá concretamente su grupo de trabajo y la distribución de carga del mismo, establecerá los motivos, objetivos, alcance recursos que usará, definirá la metodología de trabajo, la duración de la auditoría, Presentará el plan de trabajo y analizará detalladamente cada problema encontrado con todo lo anteriormente analizado.

Comunicación de resultados

Se elaborará el borrador del informe a ser discutido con los ejecutivos de la empresa hasta llegar al informe definitivo, el cual se presentará esquemáticamente en forma de matriz, cuadros o redacción simple y concisa que destaque los problemas encontrados, los efectos y las recomendaciones de la Auditoría.
El informe debe contener lo siguiente:
Motivos de la Auditoría
Objetivos
Alcance
Estructura Orgánico-Funcional del área


viernes, 8 de abril de 2016

PROCESOS DE AUDITORIA DE SISTEMAS

PROCESOS DE AUDITORIA DE SISTEMAS 


La auditoría de los sistemas de información se define como cualquier auditoría que abarca la revisión y evaluación de todos los aspectos de los sistemas automáticos de procesamiento de la información, incluidos los procedimientos no automáticos relacionados con ellos y las interfaces correspondientes.

Para hacer una adecuada planeación de la auditoría en informática, hay que continuar varios pasos antes, ya que estos pasos nos permitirán dimensionar el tamaño y características de área dentro del organismo a auditar, sus sistemas, organización y equipo.


Evaluación de los equipos de cómputo. 
Para hacer una planeación eficaz, lo primero que se requiere es obtener información general sobre la organización y sobre la función de informática a evaluar. Para ello es preciso hacer una investigación preliminar y algunas entrevistas previas, con base en esto planear el programa de trabajo, el cual deberá incluir tiempo, costo, personal necesario y documentos auxiliares a solicitar o formular durante el desarrollo de la misma.
  • Evaluación del avance de los sistemas en desarrollo y· congruencia con el diseño general
  • Evaluación de prioridades y recursos asignados (humanos y· equipos de cómputo)
  • Seguridad física y lógica de los sistemas, su· confidencialidad y respaldos.

Evaluación de los equipos

Capacidades·
Utilización·
Nuevos Proyectos·
Seguridad física y lógica·
Evaluación física y lógica·
Controles administrativos en un ambiente de Procesamiento de Datos
La máxima autoridad del Àrea de Informática de una empresa o institución debe implantar los siguientes controles que se agruparan de la siguiente forma.
De preinstalación, de organización y planificación, de Sistemas de Desarrollo y Producción, de procesamiento y de operación.


Controles de Sistema en Desarrollo y Producción 
Se debe justificar que los sistemas han sido la mejor opción para la empresa, bajo una relación costo-beneficio que proporcionen oportuna y efectiva información, que los sistemas se han desarrollado bajo un proceso planificado y se encuentren debidamente documentados.


Controles de Procesamiento 

Los controles de procesamiento se refieren al ciclo que sigue la información desde la entrada hasta la salida de la información, lo que conlleva al establecimiento de una serie de seguridades para:

Asegurar que todos los datos sean procesados.
Garantizar la exactitud de los datos procesados.
Garantizar que se grabe un archivo para uso de la gerencia y con fines de auditoría o Asegurar que los resultados sean entregados a los usuarios en forma oportuna y en las mejores condiciones.

domingo, 27 de marzo de 2016

CLASES DE AUDITORIA

CLASES DE AUDITORÍA


En los últimos años, la rápida evolución de la auditoría ha generado algunos términos que son poco claros respecto de los contenidos que expresan. Además, este proceso evolutivo ha provocado, en la actividad de la revisión, la especialización de la auditoría según el objeto, destino, técnicas, métodos, entre otros., que se realicen.

Así, sin ánimo de ser exhaustivos, se habla de auditoría externa, auditoría interna, auditoría operativa, auditoría pública o gubernamental, auditoría de sistemas, entre otros.

Una breve referencia de cada una de las modalidades descritas nos aclara los diferentes enfoques.


Auditoría externa o auditoría legal 

Examen de las cuentas anuales de una empresa por un auditor externo, normalmente por exigencia legal. 

El objetivo de un examen de los estados financieros de una compañía, por parte de un auditor independiente, es la expresión de una opinión sobre si los mismos reflejan razonablemente su situación patrimonial, los resultados de sus operaciones y los cambios en la situación financiera, de acuerdo con los principios de contabilidad generalmente aceptados y con la legislación vigente.

Auditoría interna 

Control realizado por los empleados de una empresa para garantizar que las operaciones se llevan a cabo de acuerdo con la política general de la entidad, evaluando la eficacia y la eficiencia, y proponiendo soluciones a los problemas detectados. 

La auditoría interna se puede concebir como una parte del control interno. La realizan personas dependientes de la organización con un grado de independencia suficiente para poder realizar el trabajo objetivamente; una vez acabado su cometido han de informar a la Dirección de todos los resultados obtenidos. 

La característica principal de la auditoría interna es, por tanto, la dependencia de la organización y el destino de la información. 
Auditoría operativa

Revisión del sistema de control interno de una empresa por personas cualificadas, con el fin de evaluar su eficacia e incrementar su rendimiento.

La auditoría operativa consiste en el examen de los métodos, los procedimientos y los sistemas de control interno de una empresa u organismo, público o privado; en definitiva, se fundamenta en analizar la gestión.
Auditoría de sistemas 

En esta modalidad podemos incluir lo que se conoce por auditorías especiales, como la auditoría medioambiental, auditoría informática y otras formas que empiezan a tomar nombre (económico-social, ética y otras). Especial relevancia ocupa la auditoría medioambiental, debido a la creciente conciencia social sobre asuntos relativos a la conservación y preservación de la calidad medioambiental (se trata de uno de los condicionantes actuales de la actividad humana que no había en épocas pasadas).
TIPOS DE AUDITORIA
Las clases de auditorías Es importante conocer que la auditoría de sistemas tiene algunos de sus fundamentos en otras auditorías y que toma diferentes herramientas de ellas para conformarse. A continuación se presenta una clasificación de diferentes tipos de auditorías, las cuales se encuentran clasificadas por diferentes factores.Por el origen de quien hace su aplicación:

•Externa

•Interna

Por el área en donde se hacen

•Auditoría Financiera

•Auditoría Administrativa

•Auditoría Operacional

•Auditoría Gubernamental

•Auditoría Integral

•Auditoría de Sistemas


Por área de especialidad

•Auditoría Fiscal

•Auditoría Laboral

•Auditoría Ambiental

•Auditoría Médica

•Auditoría a Inventario

•Auditoría a Caja Chica

•Auditoría en Sistemas
Especializadas en Sistemas Computacionales

•Auditoría Informática

•Auditoría con la Computadora

•Auditoría sin la Computadora

•Auditoría a la Gestión Informática

•Auditoría alrededor de la computadora

•Auditoría en seguridad de sistemas

•Auditoría a sistemas de redes

viernes, 25 de marzo de 2016

PERFIL DE AUDITOR DE SISTEMAS

PERFIL DE AUDITOR DE SISTEMAS

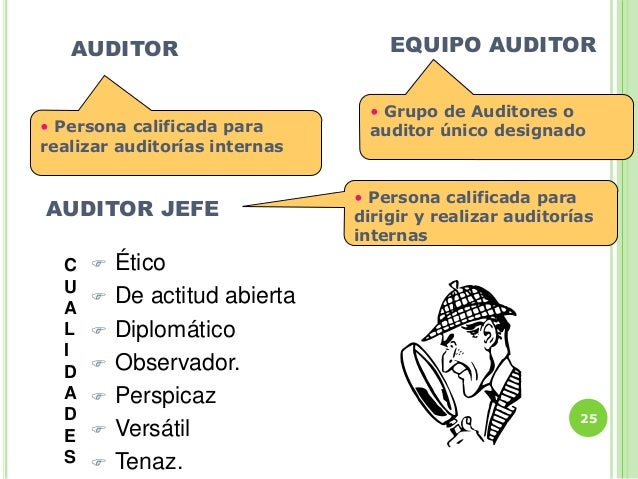
El auditor informático
El auditor informático ha de velar por la correcta utilización de los amplios recursos que la empresa pone en juego para disponer de un eficiente y eficaz sistema de Información.
Características del auditor informático
1) Se deben poseer una mezcla de conocimientos de auditoría financiera y de informática en general. En el área informática, se debe tener conocimientos básicos de: Desarrollo de SI, Sistemas operativos, Telecomunicaciones, Administración de Bases de Datos, Redes locales, Seguridad física, Administración de Datos, Automatización de oficinas (ofimática), Comercio electrónico, de datos, etc.
2) Especialización en función de la importancia económica que tienen distintos componentes financieros dentro del entorno empresarial.
 3) Debe conocer técnicas de administración de empresas y de cambio, ya que las recomendaciones y soluciones que aporte deben estar alineadas a los objetivos de la empresa y a los recursos que se poseen.
 4) Debe tener un enfoque de Calidad Total, lo cual hará que sus conclusiones y trabajo sean reconocidos como un elemento valioso dentro de la empresa y que los resultados sean aceptados en su totalidad.

Responsabilidades del auditor informático
1. Verificación del control interno tanto de las aplicaciones como de los SI, periféricos, entre otros.
2. Análisis de la administración de Sistemas de Información, desde un punto de vista de riesgo de seguridad, administración y efectividad de la administración.
3. Análisis de la integridad, fiabilidad y certeza de la información a través del análisis de aplicaciones.
4.  Auditoria del riesgo operativo de los circuitos de información
5.  Análisis de la administración de los riesgos de la información y de la seguridad implícita.
6. Verificación del nivel de continuidad de las operaciones.
7. Análisis del Estado del Arte tecnológico de la instalación revisada y las consecuencias empresariales que un desfase tecnológico puede acarrear.
8. Diagnóstico del grado de cobertura que dan las aplicaciones a las necesidades estratégicas y operativas de información de la empresa
9. También el auditor informático es responsable de establecer los objetivos de control que reduzcan o eliminen la exposición al riesgo de control interno.


Principios éticos del auditor informático
Principio de calidad
  • El auditor deberá prestar servicios con los medios a su alcance
  • Libertad de utilización de los mismos
  • Condiciones técnicas adecuadas
Principio de cautela
  • El auditor debe evitar que el auditado se embarque en proyectos de futuro fundamentados en intuiciones sobre la evolución de las nuevas tecnología de la información.
Principio de concentración en el trabajo
  • El auditor deberá evitar que un exceso de trabajo supere sus posibilidades de concentración y precisión en cada una de las tareas
  • Nunca copiar conclusiones de otros informes de auditorías pasadas por la acumulación de trabajo.
Principio de confianza
  • El auditor deberá facilitar e incrementar la confianza del auditado en base a una actuación de transparencia en su actividad profesional
Principio de criterio propio
  • El auditor deberá actuar con criterio propio y no permitir que este este subordinado al de otros profesionales.
Principio de discreción
  • El auditor deberá mantener una cierta discreción en la divulgación de datos
Principio de economía
  • El auditor deberá proteger los derechos económicos del auditado evitando generar gastos innecesarios.
Principio de formación continuada
  • Impone al auditor la obligacion de estar en cont´ınua formación
 Principio de fortalecimiento y respeto a la profesión
  • Los auditores han de cuidar del valor de trabajo realizado y de las conclusiones obtenidas.
Principio de independencia
  • El auditor debe exigir una total autónoma e independencia en su trabajo.
Principio de información suficiente
  • Obliga al auditor aportar en forma clara, precisa e inteligible para el auditado la información.
Principio de integridad moral
  • Obliga al auditor a ser honesto, leal y diligente en el desempeño de su misión, a ajustarse a las normas morales, de justicia y probidad, y a evitar participar en actos de corrupción personal o a terceras personas.
Principio de legalidad
  •  El auditor deberá evitar utilizar sus conocimientos para facilitar, a los auditados o a terceras personas, la contravención de la legalidad vigente.
Principio de libre competencia
  •  Exige que el ejercicio de la profesión se realice en el marco de la libre competencia.
Principio de no discriminación
  • El auditor en su actuación antes, durante y después de la auditoria, deberá evitar inducir, participar o aceptar situaciones discriminatorias de ningún tipo.
Principio de no injerencia
  • El auditor deberá evitar injerencias en los trabajos de otros profesionales, respetar su labor y eludir hacer comentarios que pudieran interpretarse como despreciativos de la misma o provocar cierto desprestigio de su calificación profesional.
Principio de precisión
  • Exige del auditor la no conclusión de su trabajo hasta estar convencido de la viabilidad de sus propuestas.
Principio de secreto profesional
  • La confidencia y la confianza son características esenciales de las relaciones entre el auditor y el auditado, e imponen al primero la obligación de guardar en secreto los hechos e informaciones que conozca en el ejercicio de su actividad profesional.
Principio de veracidad
  • El auditor en sus comunicaciones con el auditado deberá tener siempre presente la obligación de asegurar la veracidad de sus manifestaciones con los límites impuestos por los deberes de respeto, corrección y secreto.
Principio de servicio público
  • Incitar al auditor a hacer lo que esté en su mano y sin perjuicio de los intereses de su cliente, para evitar daños sociales como los que pueden producirse en los casos en que, durante la ejecución de la auditoria, descubra elementos de software dañinos (virus) que puedan propagarse a otros sistemas informáticos diferentes al auditado.

domingo, 20 de marzo de 2016

BASE DE DATOS

BASE DE DATOS

Se conoce como base de datos a los bancos de información que contienen datos relativos a diversas temáticas y categorizados de distinta manera, pero que comparten entre sí algún tipo de vínculo o relación que busca ordenarlos y clasificarlos en conjunto.

Es un conjunto de datos pertenecientes a un mismo contexto y almacenados sistemáticamente para su posterior uso. En este sentido; una biblioteca puede considerarse una base de datos compuesta en su mayoría por documentos y textos impresos en papel e indexados para su consulta. Actualmente, y debido al desarrollo tecnológico de campos como la informática y la electrónica, la mayoría de las bases de datos están en formato digital, siendo este un componente electrónico, por tanto se ha desarrollado y se ofrece un amplio rango de soluciones al problema del almacenamiento de datos.


Representa aspectos del mundo real, se dice entonces que son colecciones de archivos relacionados que permite el manejo de la información de algunas instituciones.


2 tipos de bases de datos.
** ALFANUMÉRICOS ( A-Z, a-z) (0-9)
**NUMÉRICOS            (0-9)

Componentes de un sistema de base de datos
**Datos
**Hardware
**Software

**Usuarios


CLASES DE BASES DE DATOS
Las bases de datos pueden clasificarse de varias maneras, de acuerdo al contexto que se esté manejando, la utilidad de las mismas o las necesidades que satisfagan.

Según la variabilidad de la base de datos

Bases de datos estáticas

Son bases de datos únicamente de lectura, utilizadas primordial mente para almacenar datos históricos que posteriormente se pueden utilizar para estudiar el comportamiento de un conjunto de datos a través del tiempo, realizar proyecciones, tomar decisiones y realizar análisis de datos para inteligencia empresarial.
Bases de datos dinámicas
Son bases de datos donde la información almacenada se modifica con el tiempo, permitiendo operaciones como actualización, borrado y edición de datos, además de las operaciones fundamentales de consulta. Un ejemplo, puede ser la base de datos utilizada en un sistema de información de un supermercado.

Según el contenido

Bases de datos bibliográficas

Sólo contienen un subrogante (representante) de la fuente primaria, que permite localizarla. Un registro típico de una base de datos bibliográfica contiene información sobre el autor, fecha de publicación, editorial, título, edición, de una determinada publicación, etc. Puede contener un resumen o extracto de la publicación original, pero nunca el texto completo, porque si no, estaríamos en presencia de una base de datos a texto completo (o de fuentes primarias) Como su nombre lo indica, el contenido son cifras o números. Por ejemplo, una colección de resultados de análisis de laboratorio, entre otras.

Bases de datos de texto completo

Almacenan las fuentes primarias, como por ejemplo, todo el contenido de todas las ediciones de una colección de revistas científicas.

Datos
Estos datos están integrados (Unificación de varios archivos con redundancia parcial o totalmente eliminada), o datos compartidos (puede accesados concurrentemente por diferentes usuarios)

Hardware: Básicamente se refiere a las unidades de almacenamiento secundario (Discos duros, discos compactos, etc).


El siguiente video nos explica los conceptos vinculados al mismo.